

"기업 보안자료 일반 메일로 주고받나"…정부 관리체계 부실 지적
등록 2026.10.06 15:59:29


김남국 의원 "해킹 조사 자료는 기업의 핵심 보안 비밀" 지적
"자료 반입부터 폐기까지 전 주기 관리체계 강화해야"
배경훈 부총리 "지적 사항 점검해 보고하겠다"
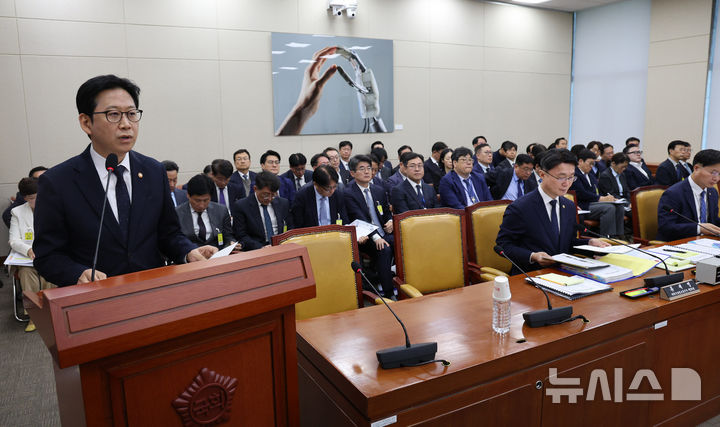
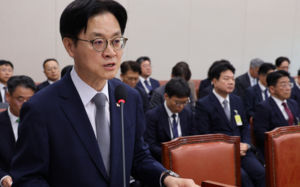
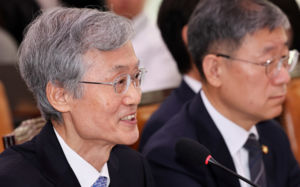
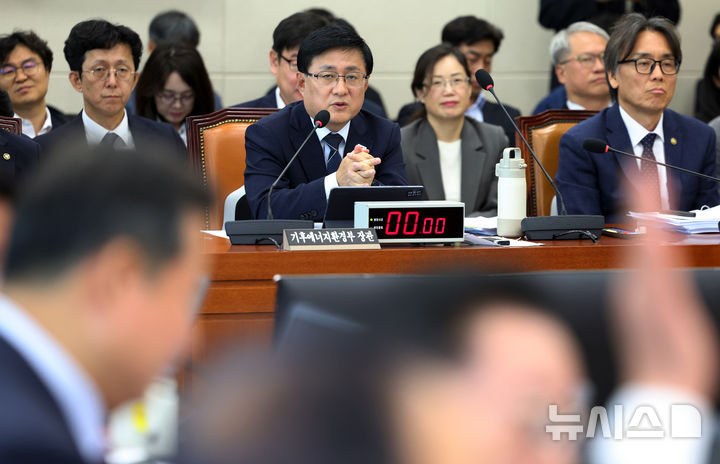
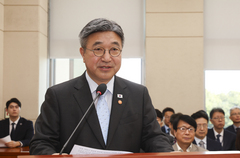
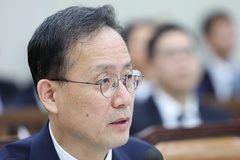
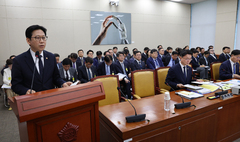
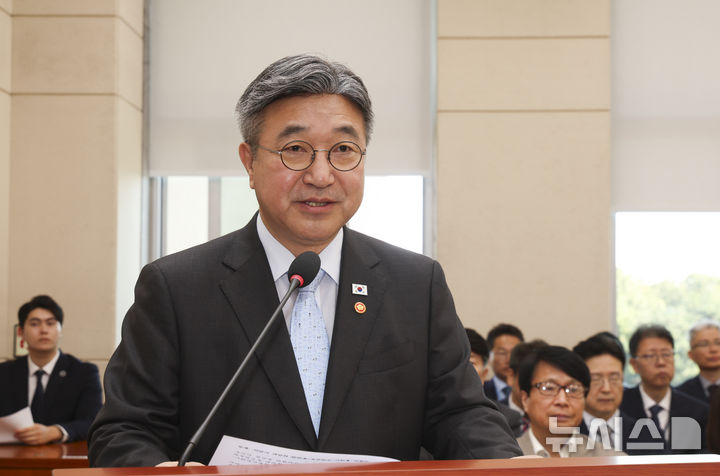
[서울=뉴시스] 고범준 기자 = 배경훈 부총리 겸 과학기술정보통신부 장관이 6일 서울 여의도 국회에서 열린 과학기술정보방송통신위원회 국정감사(과학기술정보통신부 등)에서 인사말을 하고 있다. 2026.10.06. [email protected]
[서울=뉴시스]심지혜 박은비 윤현성 기자 = 과학기술정보통신부가 사이버 침해사고 조사 과정에서 확보하는 기업의 민감자료를 허술하게 관리하고 있다는 지적이 국회에서 제기됐다. 특히 정보통신망법 개정으로 침해사고 조사 권한이 강화된 만큼 기업의 핵심 보안자료에 대한 관리체계 강화해야 한다는 주장이다.
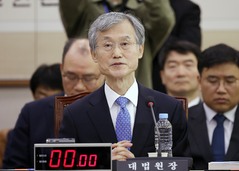
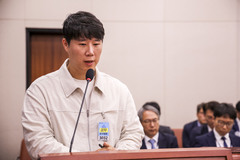
6일 국회 과학기술정보방송통신위원회 국정감사에서 김남국 더불어민주당 의원은 과기정통부가 침해사고 조사 과정에서 확보한 기업 자료 관리 방식에 대해 문제를 제기했다.
김 의원은 "조사 과정에서 얻게 되는 기업 정보는 서버 구성, 시스템 취약점, 공격 경로 같은 민간기업의 핵심 보안자료에 상응하는 굉장히 민감한 자료"라며 "권한이 커진 만큼 민감정보에 대한 관리체계도 투명하게 관리돼야 정부 조사에 대한 신뢰가 선다"고 강조했다.
조사 과정에서 기업 자료를 전달받는 방식도 문제 삼았다. 김 의원은 "일반 공무원이 사용하는 이메일에 자료를 첨부해 전달받는 것 아니냐"고 따졌다.
이에 류제명 과기정통부 2차관은 "평소 소통은 이메일로 할 수 있지만 조사와 관련된 자료를 이메일로 받지는 않는 것으로 알고 있다"고 했지만 김 의원은 "일반망에 자료를 첨부해 전달하는 것으로 파악됐다"고 재차 지적했다.
자료 폐기 방식도 문제로 지목했다. 김 의원은 과기정통부가 조사 종료 이후 한국인터넷진흥원(KISA) 담당자로부터 '자료파기확인서'를 받아 폐기 여부를 확인하고 있다며 실질적인 검증 수단이 부족하다고 비판했다.
김 의원은 "공무원이 날인한 문서가 기술적으로 실제 완벽하게 파기됐다는 것을 증빙할 수 있느냐"며 "민감자료라면 폐쇄된 보안망을 통해 접속하고 아이디까지 관리해야 하며, 출력된 사본의 폐기 여부와 전자적인 삭제 기록까지 확인할 수 있어야 한다"고 말했다.
이어 "자료를 관리한 사람과 감독 권한자가 교차 확인해야 하는데 담당자 1명이 작성한 자료파기확인서로 기업의 민감한 보안자료가 잘 관리되고 있다고 말하기 어렵다"고 했다.
김 의원은 다른 정부 부처의 경우 자료에 일련번호를 부여하고 반입부터 폐기까지 로그를 남기는 방식으로 관리하고 있다는 점을 예로 들며 과기정통부에도 전주기 관리체계가 필요하다고 강조했다.
그는 "사이버 보안을 총괄하는 과기정통부가 강화된 조사 권한에 걸맞게 자료를 처음 받는 순간부터 폐기하는 순간까지 전 과정을 추적·검증할 수 있는 체계를 갖춰야 한다"고 촉구했다.
배 부총리는 "점검하겠다"면서 과기정통부 조사자료 관리와 사후조치 방식을 다시 확인하겠다고 답했다.
◎공감언론 뉴시스 [email protected], [email protected], [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지