'로봇 인증'인 줄 알았는데 악성코드…서울시립대 긴급 공지
등록 2026.11.03 19:49:04


보안 인증 가장해 악성 명령어 유도
대학 "키보드 명령어 입력 말아야"
실행 시 인터넷 차단·PC 포맷 권고
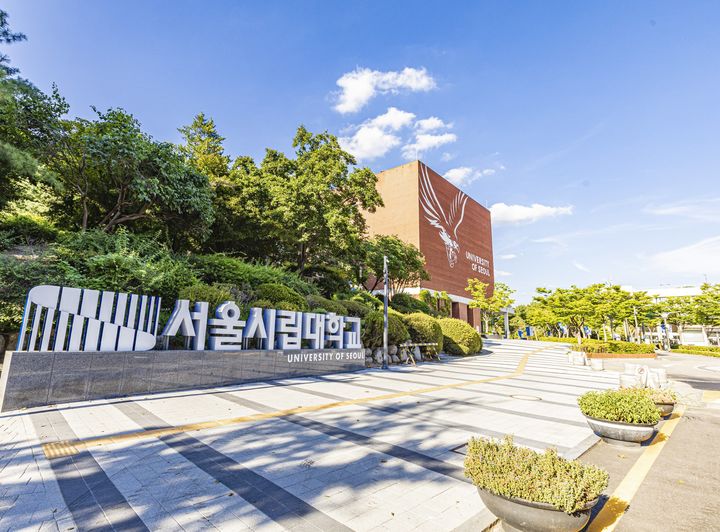
[서울=뉴시스] 서울시립대 홈페이지에서 정상적인 보안 인증을 가장해 악성코드 감염을 유도하는 화면이 발견됐다. 대학 측은 3일 이용자들에게 명령어를 입력하지 말 것을 요청하는 등 주의를 당부했다. 사진은 서울시립대학교 전경. (사진=서울시립대 제공) 2026.09.03. [email protected] *재판매 및 DB 금지
[서울=뉴시스]신유림 기자 = 서울시립대 홈페이지에서 정상적인 보안 인증을 가장해 악성코드 감염을 유도하는 화면이 발견됐다. 대학 측은 이용자들에게 명령어를 입력하지 말 것을 요청하는 등 주의를 당부했다.
서울시립대는 3일 홈페이지에 '대표 홈페이지 접속 시 가짜 로봇인증 화면 주의 안내'라는 제목의 긴급 공지를 올렸다.
대학에 따르면 최근 서울시립대 홈페이지에 접속하면 정상적인 보안 인증처럼 보이는 가짜 '로봇 인증(reCAPTCHA)' 화면이 나타나는 현상이 확인됐다.
로봇 인증은 홈페이지 이용자가 자동화된 프로그램이 아닌 실제 사람인지 확인하는 보안 절차다.
그러나 이번에 발견된 화면은 이를 악용해 이용자가 직접 악성 명령어를 실행하도록 유도하는 방식이라고 대학 측은 설명했다.
서울시립대는 "화면에 표시된 안내에 따라 '윈도 키+R', 'Ctrl+V', 'Enter' 등을 차례로 누르면 PC가 악성코드에 감염될 위험이 있다"며 "해당 화면이 나타나더라도 인증을 진행하지 말고 브라우저의 캐시를 삭제한 뒤 새로고침해야 한다"고 당부했다.
또 "정상적인 보안 인증은 키보드로 명령어 입력을 요구하지 않는다"며 "해당 안내가 나오면 절대 따라 하지 말고 창을 닫아 달라"고 강조했다.
이미 안내에 따라 명령어를 실행한 경우에는 즉시 인터넷 연결을 차단하고 PC 사용을 중단하도록 했다.
이후 개인 자료를 백업한 뒤 PC를 포맷하고, 해당 기기에서 사용한 포털과 이메일 등의 비밀번호를 다른 안전한 기기에서 변경할 것을 권고했다.
대학 측은 학생과 교직원을 대상으로 교내 IT 헬프센터를 통한 PC 포맷 지원도 안내했다. 현재 해당 현상의 원인을 파악하고 조치를 진행 중이다.
최근 대학가에서는 해킹으로 인한 보안 사고가 잇따르고 있다. 지난달 연세대에서는 포털서비스 홈페이지가 해킹당해 재학생과 졸업생 등 1만여 명의 개인정보가 유출됐다.
서강대에서도 지난 8월 외부의 무작위 공격으로 재학생과 졸업생, 교직원 등의 개인정보 약 18만 건이 유출되는 사고가 발생했다.
◎공감언론 뉴시스 [email protected]
Copyright © NEWSIS.COM, 무단 전재 및 재배포 금지